- 開催前
- セミナー
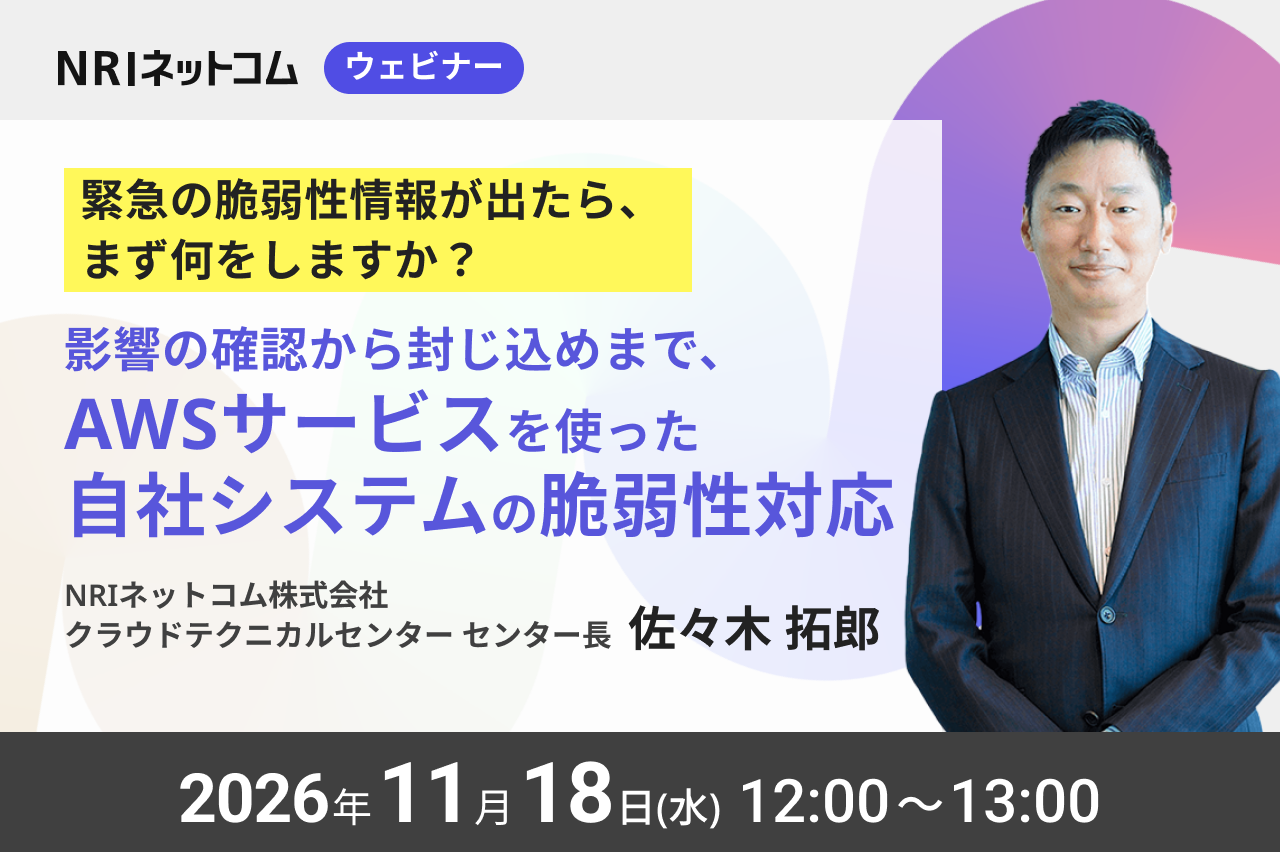
11/18(水)開催「緊急の脆弱性情報が出たら、まず何をしますか?
― 影響の確認から封じ込めまで、AWSサービスを使った自社システムの脆弱性対応」
開催案内
| 開催日時 | 11月18日(水)12:00~13:00 ※講演は40分です。開会のご案内と質疑応答を含めて、1時間の予定です。 |
|---|---|
| 開催方法 | Zoomウェビナー |
| 参加費 | 無料 |
| 申込方法 | 入力フォームに必要情報をご入力の上、お申し込みください。別途、参加URLを送付させていただきます。 お申し込み |
ウェビナー概要
2026年10月、PHPの重大な脆弱性が一般のニュースでも大きく報じられ、Webサイトを一時的に停止する組織が相次ぎました。
このニュースを受けて、経営層やセキュリティ部門から「自社のシステムは大丈夫か」と確認を求められたとき、自信をもって答えられる方は少ないのではないでしょうか。答えるためには、次のことを把握しておく必要があります。
- 該当するソフトウェアを使っているシステムがどれで、どこにあるか
- 修正を適用する前に、すでに侵入されていないか
- 修正が終わるまでの間、攻撃をどう防ぐか
- 侵入の痕跡が見つかった場合に、誰が封じ込めを判断するか
脆弱性が見つかる速さは、ここ数年で劇的に変わりました。AIを使って短時間で大量に探す手法が広がり、公表される脆弱性の件数は大幅に増えています。公表の時期は選べず、夜間や休日になることもあります。そして公表されるたびに、影響の確認、侵害の有無の確認、修正までの防御、封じ込めの判断という同じ作業が、限られた人数に集中します。これからは、こうした対応が繰り返し起きる前提で備える必要があります。
AWS上で動かしているシステムであれば、この各段階で使えるサービスがあります。該当するシステムの洗い出しにはAmazon Inspector、侵入の兆候の検知にはAmazon GuardDuty、修正までの防御にはAWS WAFやAWS Shield Advanced。そして侵害の調査と封じ込めには、AWSのエンジニアが24時間365日で支援するAWS Security Incident Responseがあります。AWS Security Incident Responseは、2024年末に提供が始まった、比較的新しいサービスです。各サービスの役割と利用の条件は、ウェビナーで説明します。
ただし、これらのサービスや支援は、アカウントの管理のしかたによっては、一部のアカウントにしか適用できないことがあります。
本ウェビナーでは、『エンタープライズAWSアカウント設計 ~The 13 Blueprints for AWS~』の監修者が、緊急の脆弱性情報が出たときに何をどの順番で行うか、各段階でAWSのどのサービスを使うか、事前に何を決めておくかを40分で解説します。設定手順の説明ではないので、AWSの操作に詳しくない方もご参加いただけます。受講後には、次に緊急の脆弱性情報が出たときの進め方を、社内に説明するための材料がそろいます。
最後に、これらの準備を進めるためのNRIネットコムの取り組みもご紹介します。
受講後に得られること
- 緊急の脆弱性情報が出たときに、何をどの順番で行うかを整理できる
- 影響の確認から封じ込めまで、各段階でどのAWSサービスを使い、そのサービスで何ができるのかが分かる
- あらかじめ決めておくべきことを確認し、夜間・休日を含めて、自社で対応が必要なことと、外部の支援で対応することを切り分けて整理できる
- すべてのAWSアカウントに、同じ設定と支援を適用するための前提条件が分かる
こんな方におススメです
- 社内から「自社のシステムは大丈夫か」と聞かれ、説明する立場にある情報システム部門・CCoEの方
- 緊急の脆弱性情報が出たときの対応手順を、あらかじめ決めておきたい方
- 社内のAWSアカウントが部署やシステムごとに分かれており、セキュリティ設定がそろっていない方
- AWSサービスで受けられる支援の範囲を確認したい方
登壇者
-
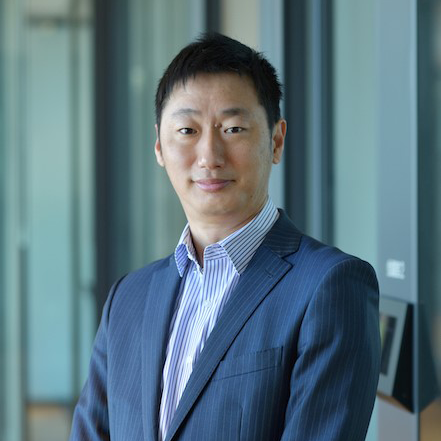 NRIネットコム株式会社
クラウドテクニカルセンター センター長 佐々木 拓郎 AWS Top Engineer AWS Ambassador 2019-2022,2024-2026
Japan AWS Top Engineer 2019-2026
AWS Community Builder (Data)
ウェビナーアジェンダ
- 緊急の脆弱性情報が増えている背景 ― AIによる脆弱性の発見と、公表件数の増加
- 脆弱性情報が出たときの対応の段階 ― 影響の確認、侵害の有無の確認、修正までの防御、封じ込め、修正
- 各段階で使うAWSサービスと、自社で行うこと ― Amazon Inspector、Amazon GuardDuty、AWS WAF、AWS Shield Advanced、AWS Security Incident Response
- 夜間・休日にも対応するための前提条件 ― 24時間365日の支援を受けるための条件と、全アカウントへの適用
- 対応の準備を進めるために ― NRIネットコム株式会社の取り組み
- 質疑応答
特典
本ウェビナーにご参加のうえ、開催後のアンケートにご回答いただいた方には、書籍『エンタープライズAWSアカウント設計 ~The 13 Blueprints for AWS~』(全208ページ・電子版)と、「AWSアカウントのセキュリティ点検リスト」を配布いたします。
その他
参加申し込み多数の場合、また、同業他社様、個人の方、フリードメインのメールアドレスからのお申し込みはご遠慮いただいており、ご参加をお断りする場合がございます。
ご不明点がございましたら、ウェビナー事務局(dm-seminar@nri-net.com)までご連絡ください。
「どう解決すればいいか分からない」問題も
「専門家に相談したい」課題も
伴走して
解決していきます。まずはご相談ください。